一次情報検証・定性評価
年末に向けてルーティン業務をAIエージェントに任せようと検証を進める中で、「ある日突然アカウントがロックされ、自動化していた全社タスクが完全に停止した」という現場の悲鳴が聞こえ始めています。
テスト環境ではスムーズに動いていた自律タスクが、実務フローに組み込んだ途端にプラットフォームの規約フィルターに引っかかり、接続拒否を受けるケースです。
原因の多くはプロンプトの不備ではなく、基盤プラットフォーム「Antigravity」の利用規約第6条に対する認識不足にあります。
公式ドキュメントおよび仕様に基づく解説(確認日: 2026-11-18)として、実務担当者が押さえるべき停止ラインと回避設計を整理します。
- ✅ 自律エージェントの連続アクセスが規約第6条に抵触するリスク
- ✅ 公式API枠とUI自動操作によるBAN境界線の明確化
- ✅ レートリミット超過による業務停止を未然に防ぐバックオフ設計
速報:何が公式発表されたのか
自律型タスク基盤「Antigravity」の運用ポリシーにおいて、短時間の過剰リクエストや自動スクレイピング、非公式なUIエミュレーションに対する監視体制が厳格化されました。
特に「利用規約第6条(禁止事項)」に該当する挙動への自動検知ロジックが強化されています。
これにより、Claude CodeやGemini 4 Hydrogenなどをバックエンドに据えてAntigravity上で並列自律実行させていた一部のエージェントが、機械的アクセスと判定されてセッション遮断やアカウント一時停止を受ける事例が報告されています。
| 比較項目 | 非公式UI自動化・スクレイピング | 公式API連携・正規エージェント構成 |
|---|---|---|
| 主な用途 | ブラウザ自動操作によるデータ収集 | 基幹連携・ワークフロー自動実行 |
| 利用制限の目安 | 規約第6条違反による即時停止対象 | プラン別トークン・レート制限に準拠 |
| 導入前の確認点 | セッション切断時の自動復旧不可 | レート制限エラーのハンドリング設計 |
発表の一次情報検証:新機能と仕様の詳細
利用規約第6条が明示的に制限している主な対象は以下の要素です。
- 通常の対話速度を大幅に逸脱した高頻度の並列問い合わせ
- 認証情報を埋め込んだヘッドレスブラウザによる非公式な画面操作自動化
- サーバリソースに過度な負荷を与えるリトライループの放置
公式に提供されている正規API経由の呼び出しであれば、契約プランに応じたレートリミット(リクエスト回数制限)内で安全に処理されます。しかし、開発コストを浮かすために管理画面を自動巡回させるようなスクリプトを走らせた場合、即座に検知対象となります。
煽りに惑わされない「モカの見立て」
SNSなどでは「AntigravityでAIエージェントが全面禁止された」といった極端な言説も見られますが、モカの見立てではこれは事実に反します。
規制されているのは「仕様外の無秩序な自動アクセス」であり、正規APIを用いた統制されたワークフローは引き続き推奨されています。むしろ、年末のトラフィック増加期を前に、プラットフォーム全体の安定性を担保するための健全な防衛策と捉えるのが妥当です。
実務者が行うべきは、過度に恐れることではなく、自社のスクリプトが規約第6条に抵触していないか点検することです。
無料枠/実環境でどこまでできるか
Antigravityを実務で検証する際、無料枠・標準環境と上位環境では許容されるリクエスト規模が明確に異なります。
- 無料枠・標準環境:個人検証や小規模タスク向け。1分あたりのリクエスト数制限が厳しく設定されており、ループ処理を数回回しただけで一時的に実行制限(HTTP 429 Too Many Requests)がかかる仕様です。日次上限値は
[要確認:公式仕様ページ]。 - 上位・実務運用構成:チーム利用やバックグラウンド連携向け。正規APIキーによるクォータ管理が行われ、一定のバースト耐性が確保されます。ただし、上位環境であっても規約第6条に反するアクセスパターン(同時多重セッションの異常発生など)は検知対象となります。
無料枠のまま本番業務を自律ループで回そうとすると、ほぼ確実に制限へ到達し業務停止を招きます。
導入時につまずきやすい罠と回避策
AIエージェントの現場導入で最もつまずきやすい罠は、「例外発生時の即時リトライによる自滅」です。
通信タイムアウトや一時的エラーが発生した際、エージェントがインターバルを置かずにリトライを繰り返すと、短時間に数百件のリクエストが送信され、規約第6条違反(サービス妨害行為)とみなされます。
この罠を回避するための実務要件は次の3点です。
- 指数バックオフ(Exponential Backoff)の実装: エラー発生時は待機時間を指数関数的に延ばし(例: 2秒、4秒、8秒)、無制限リトライを禁止して最大試行回数(例: 3回)で安全に停止させる。
- UI操作エージェントから公式API連携への移行: 画面操作を直接エミュレートする構成を廃止し、正規のAPIエンドポイントを経由させる。
- 実行レートの明示的スロットリング: 複数タスクを走らせる場合、エージェント側で意図的にスリープ処理を挟み、単位時間あたりの呼び出し密度を平準化する。
誰が即座に導入すべきで、誰が見送るべきか
即座に導入・見直しを進めるべき対象:
– 既存のAIエージェントにエラーハンドリングやバックオフ処理を実装済み、または即座に改修できるエンジニア組織
– 正規API契約を結び、ログ監視と利用クォータ管理を行っているプロジェクト
一旦立ち止まり見送るべき対象:
– 規約内容を確認せず、サードパーティ製の非公式ラッパーやUI自動操作ツールに依存して業務を組んでいる担当者
– アカウントが遮断された際の代替手段(フォールバック手順)が社内に準備されていない基幹業務
現場エンジニア向けファーストステップ
まず最初に行うべきは、自社エージェントのアクセスログ確認です。過去24時間以内にHTTP 429エラーが何回発生しているかを洗い出してください。
もし恒常的に制限エラーが発生している場合は、エージェントの呼び出し間隔を直ちに調整し、規約第6条違反の警告を受ける前にアクセス頻度を制御するガードレールを敷くことが最優先です。
- ⚠️ UI操作の自動化スクリプトは規約第6条で禁止される不正アクセスと判定されるリスクがあります。
- ⚠️ エラー発生時に無制限リトライを行うとIP単位または組織アカウント単位で遮断される恐れがあります。
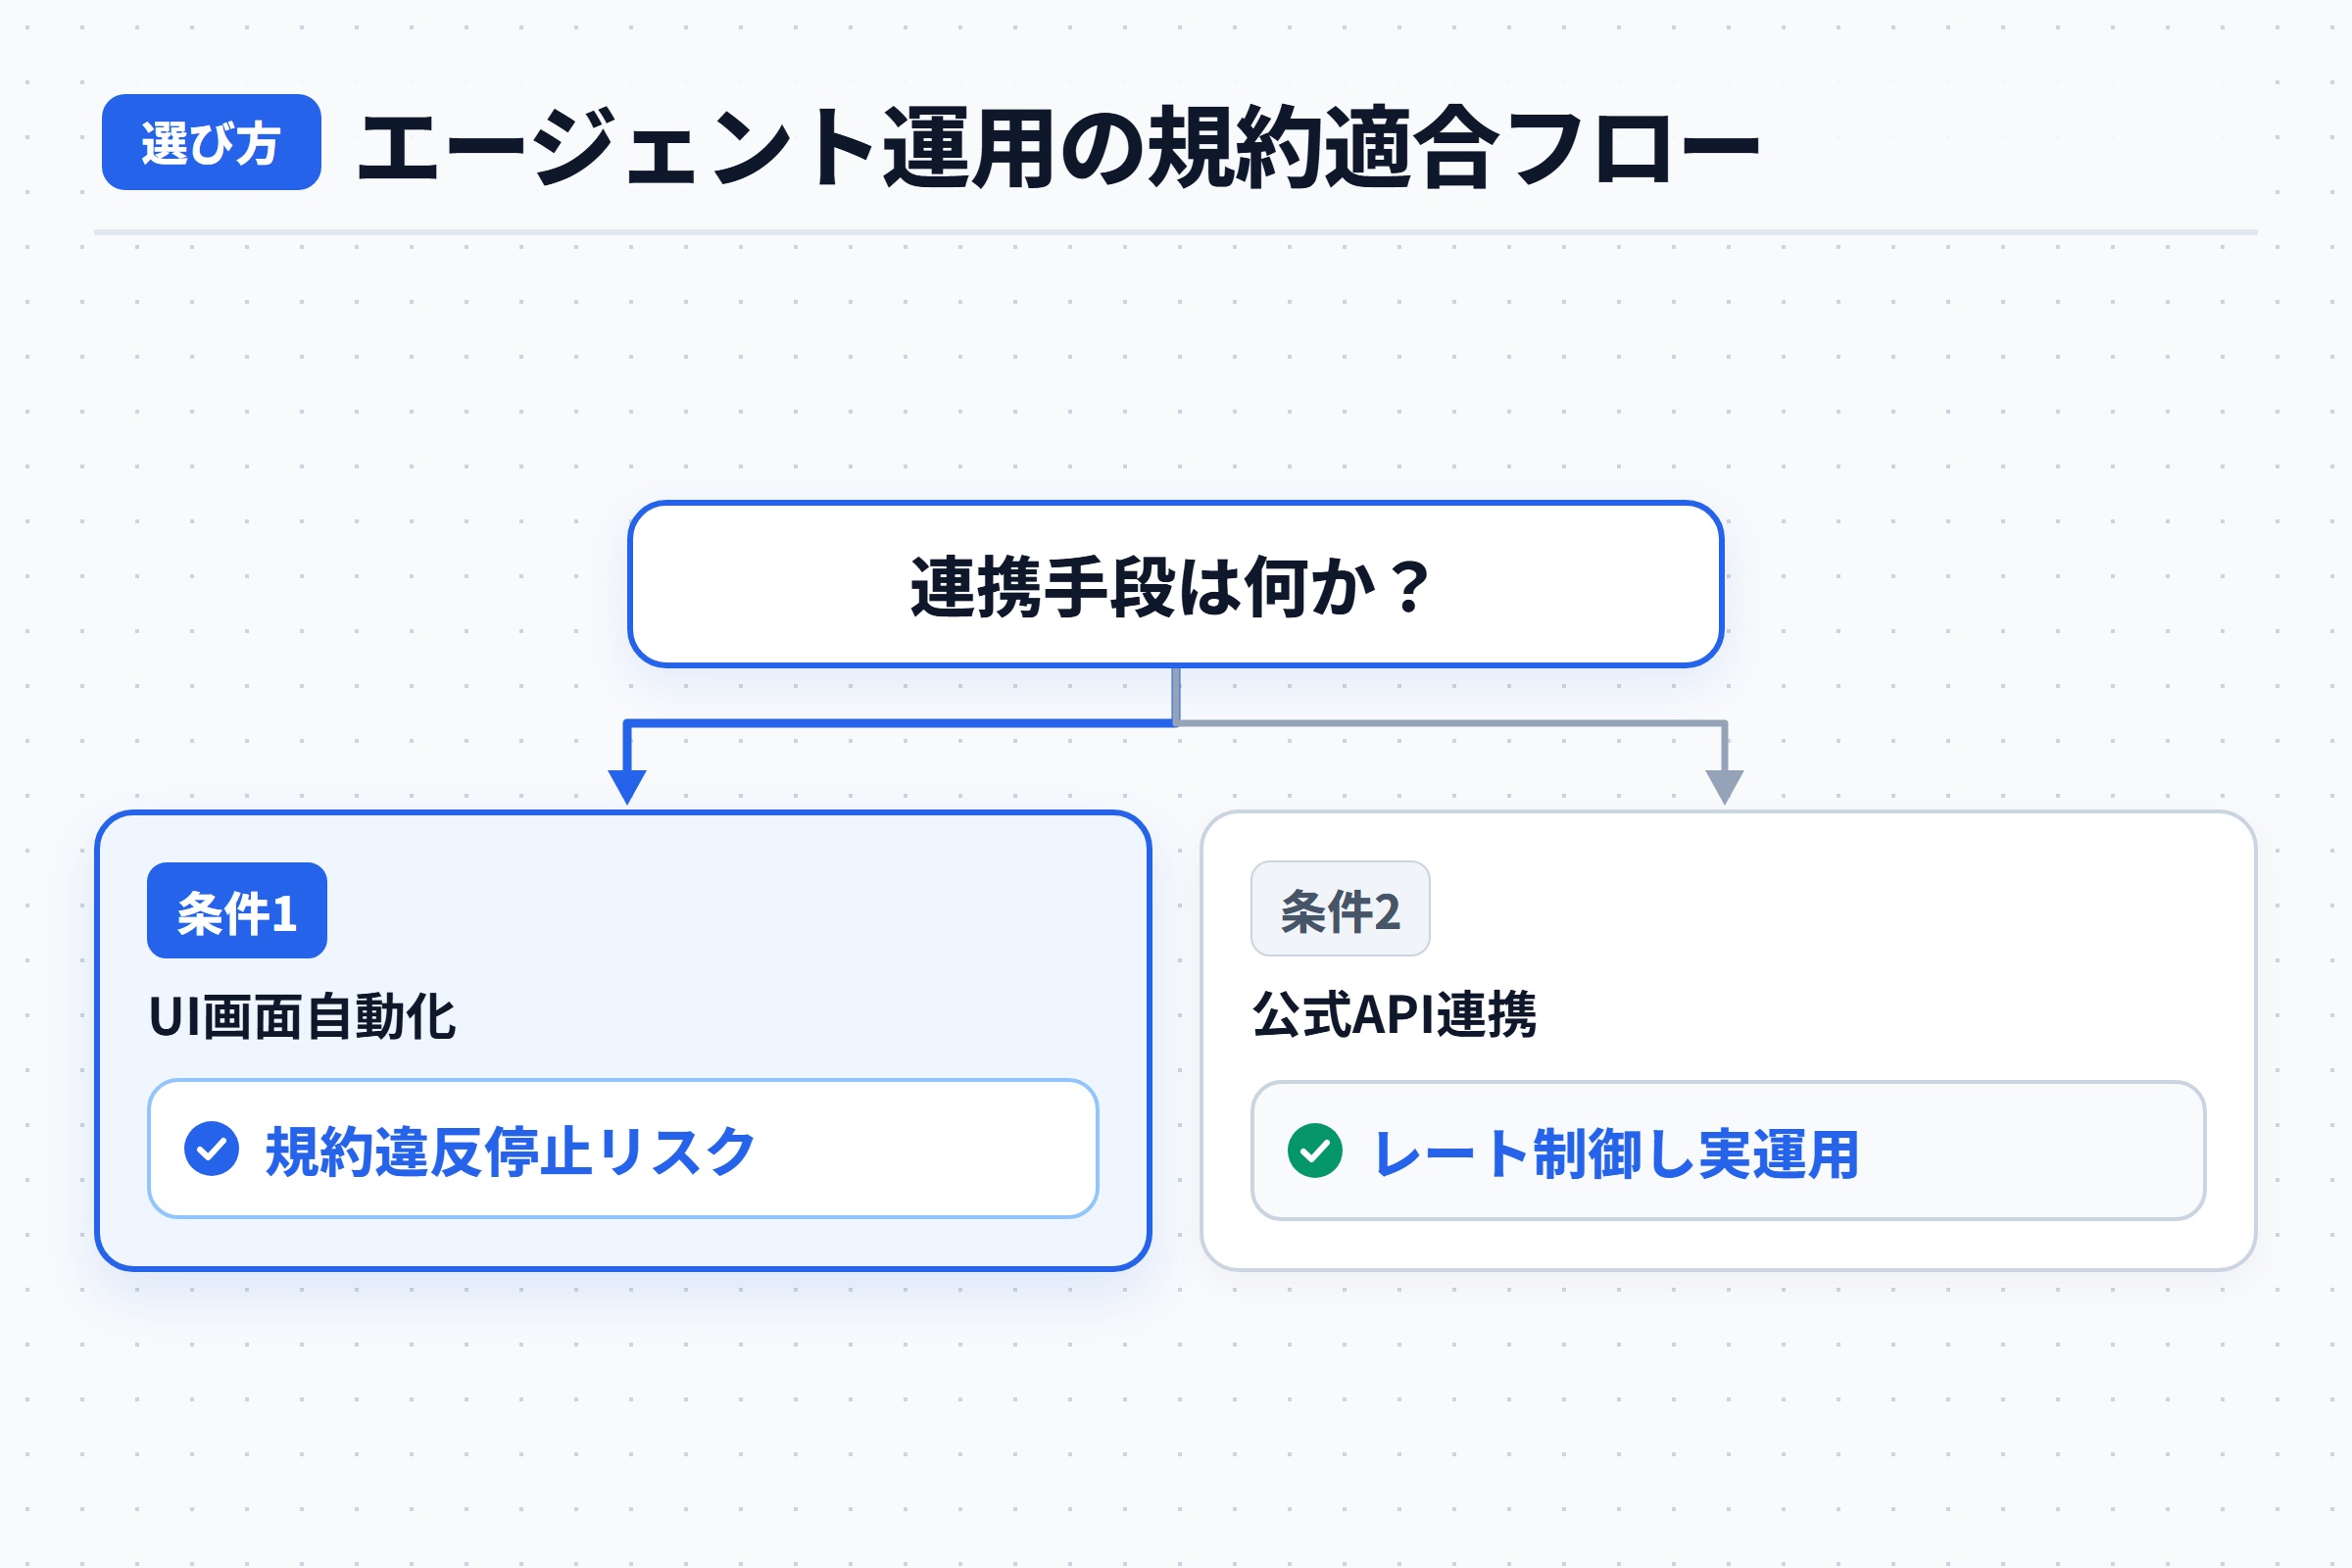
▲ エージェント運用の規約適合フロー
💡 よくある質問(FAQ)
Q. Antigravityの利用規約第6条に違反するとどのようなペナルティがありますか?
A. アクセス元IPの一時的なブロック、APIキーの失効、最悪の場合は組織アカウントの即時凍結が行われ、復旧に公式サポートへの申請が必要となります。
Q. 公式APIを利用していれば規約第6条に抵触することはありませんか?
A. 正規APIの利用自体は正当ですが、エラー時に待機時間を置かずにリトライを乱発したり、DDoS攻撃に類似する突発的負荷をかけたりした場合は制限対象となります。
Q. レートリミットを回避するために複数の無料アカウントを使うのは有効ですか?
A. 複数アカウントによる制限回避は多くのプラットフォーム利用規約で明示的に禁止されており、全アカウントの永久凍結につながる重大なリスクとなるため厳禁です。
コメント